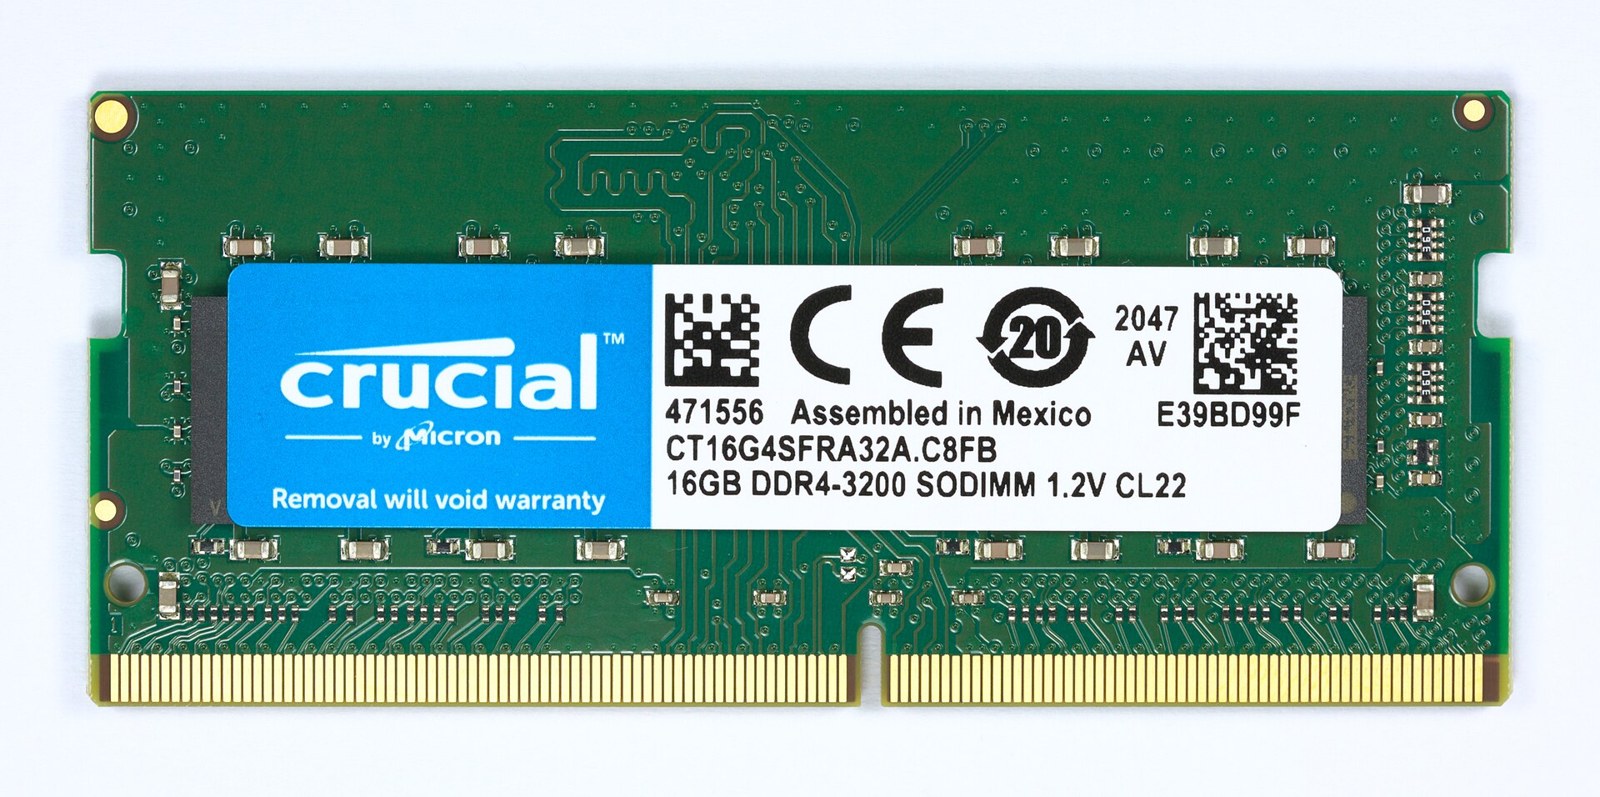
Module de mémoire vive (RAM) DDR4 de 16 Go de marque Micron. Photo prise le 30 mai 2018. © D-Kuru · CC BY-SA 4.0
Windows : une faille corrigée mais des millions de barrettes mémoire restent exploitables
Des chercheurs en sécurité ont présenté une méthode capable de désactiver l'antivirus et les protections du noyau de Windows à l'aide d'un simple script. Autrement dit : rendre une machine aveugle avant d'y installer ce que l'on veut, sans outil exotique.
Microsoft a corrigé la faille sous-jacente, référencée CVE-2026-23670, dès le mois d'avril. Le problème est que la partie matérielle, elle, ne se corrige pas par mise à jour : des millions de barrettes de mémoire vendues sans protection en écriture restent exploitables.
C'est la différence entre un correctif et une vraie fin d'histoire. Le logiciel se met à jour en une nuit ; le matériel déjà vendu reste en service des années, dans des ordinateurs de bureau, des postes d'administration et des machines de cybercafé.
La conséquence pratique tient en deux gestes : installer les mises à jour de sécurité sans attendre, et ne pas considérer l'antivirus comme une protection suffisante. Un antivirus qui peut être éteint par un script n'est qu'une couche parmi d'autres.
Cela vaut particulièrement pour les parcs informatiques d'occasion, très répandus dans les entreprises et administrations du continent. Le matériel reconditionné est une bonne affaire économique ; il faut juste savoir qu'il embarque parfois des faiblesses que plus aucune mise à jour ne viendra effacer.
Source : https://www.msn.com/fr-fr/technologie/logiciel/une-faille-windows-permet-de-désactiver-l-antivirus-avec-un-simple-script/ar-AA2adABR